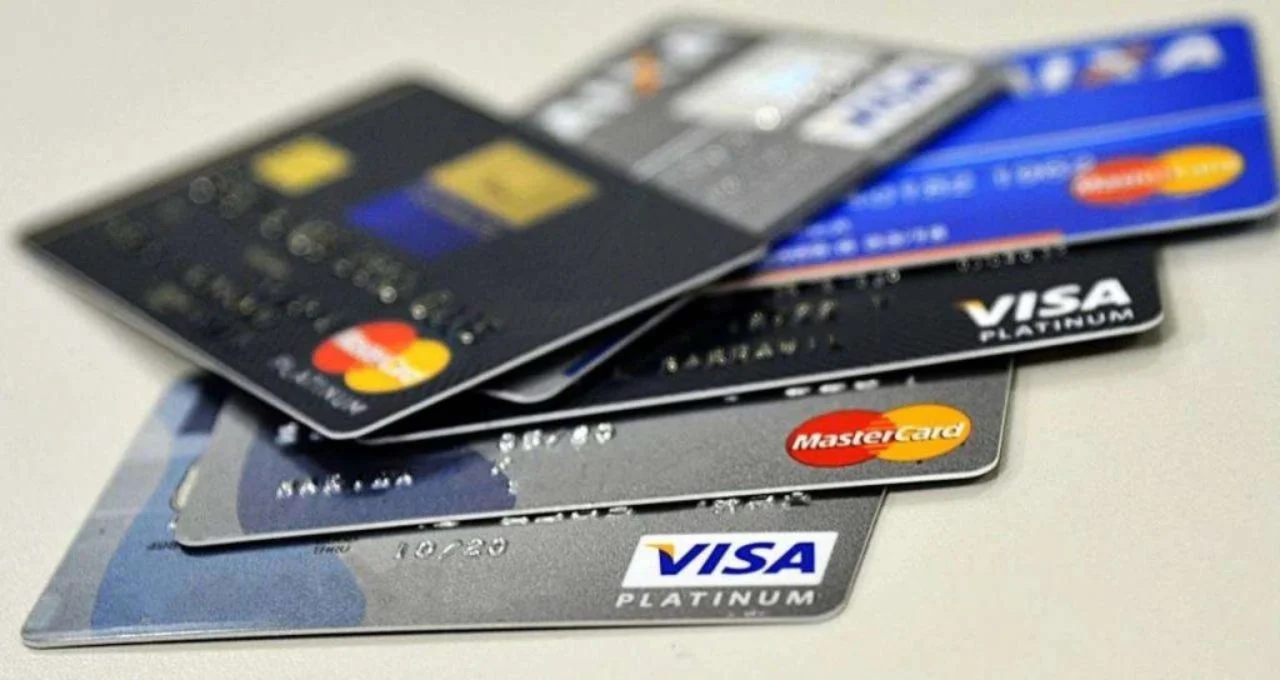
Um ataque cibernético atribuição ao grupo hacker Magecart comprometeu a segurança de sistemas operados pela Convertr, plataforma responsável por viabilizar lojas virtuais e métodos de pagamento para marcas de moda no Brasil. A denúncia foi apresentada pela Sansec, empresa holandesa especializada em biossegurança para o comércio eletrônico.
Siga o canal do WSCOM no Whatsapp.
Entre no nosso grupo e saiba tudo em primeira mão
Segundo o relatório da consultoria, os invasores conseguiram inserir um código malicioso (web skimmer) focado na captura ilícita de dados financeiros e pessoais dos consumidores. A varredura de segurança identificou que a invasão ocorreu no dia 24 de outubro.
Entre as informações obtidas e enviadas aos servidores dos criminosos estavam:
- Número do cartão de crédito, data de validade e código de segurança (CVV);
- Nome completo do titular do cartão;
- Número do CPF do comprador.
A relação das marcas e lojas virtuais impactadas pelo vazamento não foram publicadas.
💼Fique por dentro da economia.
Receba as principais notícias de economia do WSCOM diretamente no seu e-mail.
📩 Cadastre-se gratuitamente e receba o resumo diário às 19h.
De acordo com o diagnóstico técnico da Sansec, o ataque explorou a presença de uma versão desatualizada do Plausible, um software de análise de tráfego de dados utilizado pela Convertr como alternativa ao Google Analytics. A versão em uso continha uma vulnerabilidade conhecida que já havia sido corrigida pela desenvolvedora em maio de 2026.
A investigação aponta que o código hacker foi camuflado dentro de um arquivo responsável pelo monitoramento de estatísticas do site. Como esse mesmo arquivo era carregado durante a navegação nas etapas de checkout, o sistema malicioso conseguia ler e interceptar em tempo real todos os dados digitados pelos clientes na hora de finalizar a compra.
Atualização e correção do sistema
Em nota de atualização divulgada nesta terça-feira (27), a Sansec confirmou que a Convertr removeu a ameaça dos servidores e realizou a atualização da ferramenta Plausible para a versão corrigida.
A empresa de segurança também informou que as autoridades competentes, os provedores de meios de pagamento e os lojistas afetados foram notificados para a adoção dos protocolos institucionais e operacionais de contenção de danos.